
 Signature Program
From CISO
to Hero.
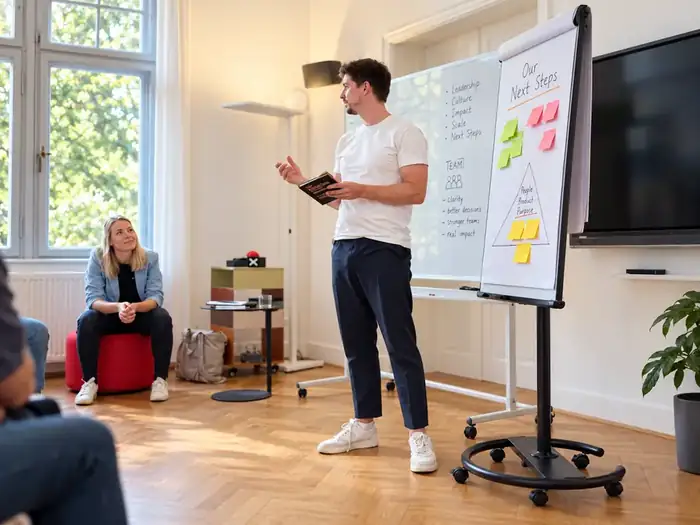
Für Menschen, die Informationssicherheit nicht nur fachlich beherrschen, sondern im Unternehmen Wirkung entfalten wollen. Handwerk, Sprache und Haltung – verbunden mit echter Praxis.
Programm entdecken ↗FCTH entwickelt Menschen und Organisationen, die Informationssicherheit verstehen, führen und im Alltag wirklich wirksam machen.
Busy sein ist nicht dasselbe wie wirksam sein.
FCTH ist für Menschen, die nicht noch mehr Security-Theater brauchen. Sondern Klarheit, Handwerk und die Fähigkeit, Entscheidungen wirklich zu bewegen.
Ein Auszug aus Organisationen, für die wir bereits gearbeitet haben.






Du musst unsere Produktnamen nicht kennen. Sag uns gedanklich, wo du gerade stehst. Der passende Weg ergibt sich daraus.
From CISO to Hero entwickelt Handwerk, Sprache und Haltung für Sicherheitsverantwortliche.
Das Bootcamp macht aus Normwissen ein belastbares Verständnis für die Praxis.
Die GAP-Analyse schafft ein klares Lagebild und eine priorisierte Roadmap.
Von einer konkreten Frage bis zur dauerhaften Verantwortung: genau so viel Unterstützung wie nötig.
Signature ProgramFür Menschen, die Informationssicherheit nicht nur fachlich beherrschen, sondern im Unternehmen Wirkung entfalten wollen. Handwerk, Sprache und Haltung – verbunden mit echter Praxis.
Programm entdecken ↗ Serious Simulation
ISO 27001 wird erst dann wertvoll, wenn du die Logik dahinter verstehst. Das Bootcamp verbindet kompakte Vorbereitung mit zwei intensiven Praxistagen, an denen aus Normwissen echtes ISMS-Verständnis wird.
Bootcamp ansehen ↗ Standortbestimmung
Was existiert? Was wird gelebt? Was fehlt wirklich? Wir trennen Dokumentation von Realität und machen daraus eine priorisierte Roadmap statt einer roten Excel-Wüste.
Klarheit schaffen ↗ Consulting
ISMS-Aufbau, externe CISO-/ISB-/ISK-Rollen, interne Audits oder Spotconsulting für die eine Frage, bei der du gerade nicht weiterkommst. So viel Unterstützung wie nötig. Nicht mehr.
Mit uns sprechen ↗FCTH verbindet Entwicklung, Lernen, Standortbestimmung und Umsetzung. Buch und Game sind die niedrigschwelligen Einstiege in dieselbe Gedankenwelt.
Buch und Online-Game sind zwei einfache Einstiege in dieselbe Gedankenwelt. Entdecken, ausprobieren und dann entscheiden, wie tief du einsteigen willst.
Vom technischen Wächter zur Führungspersönlichkeit, die Risiken in Entscheidungen übersetzt und im Unternehmen wirklich gehört wird.
Buch entdecken ↗
Baue deinen Charakter auf, sammle Fähigkeiten und stell dich am Ende dem CERT-Auditor. Ein spielbarer Einstieg in die FCTH-Welt.
Game starten ↗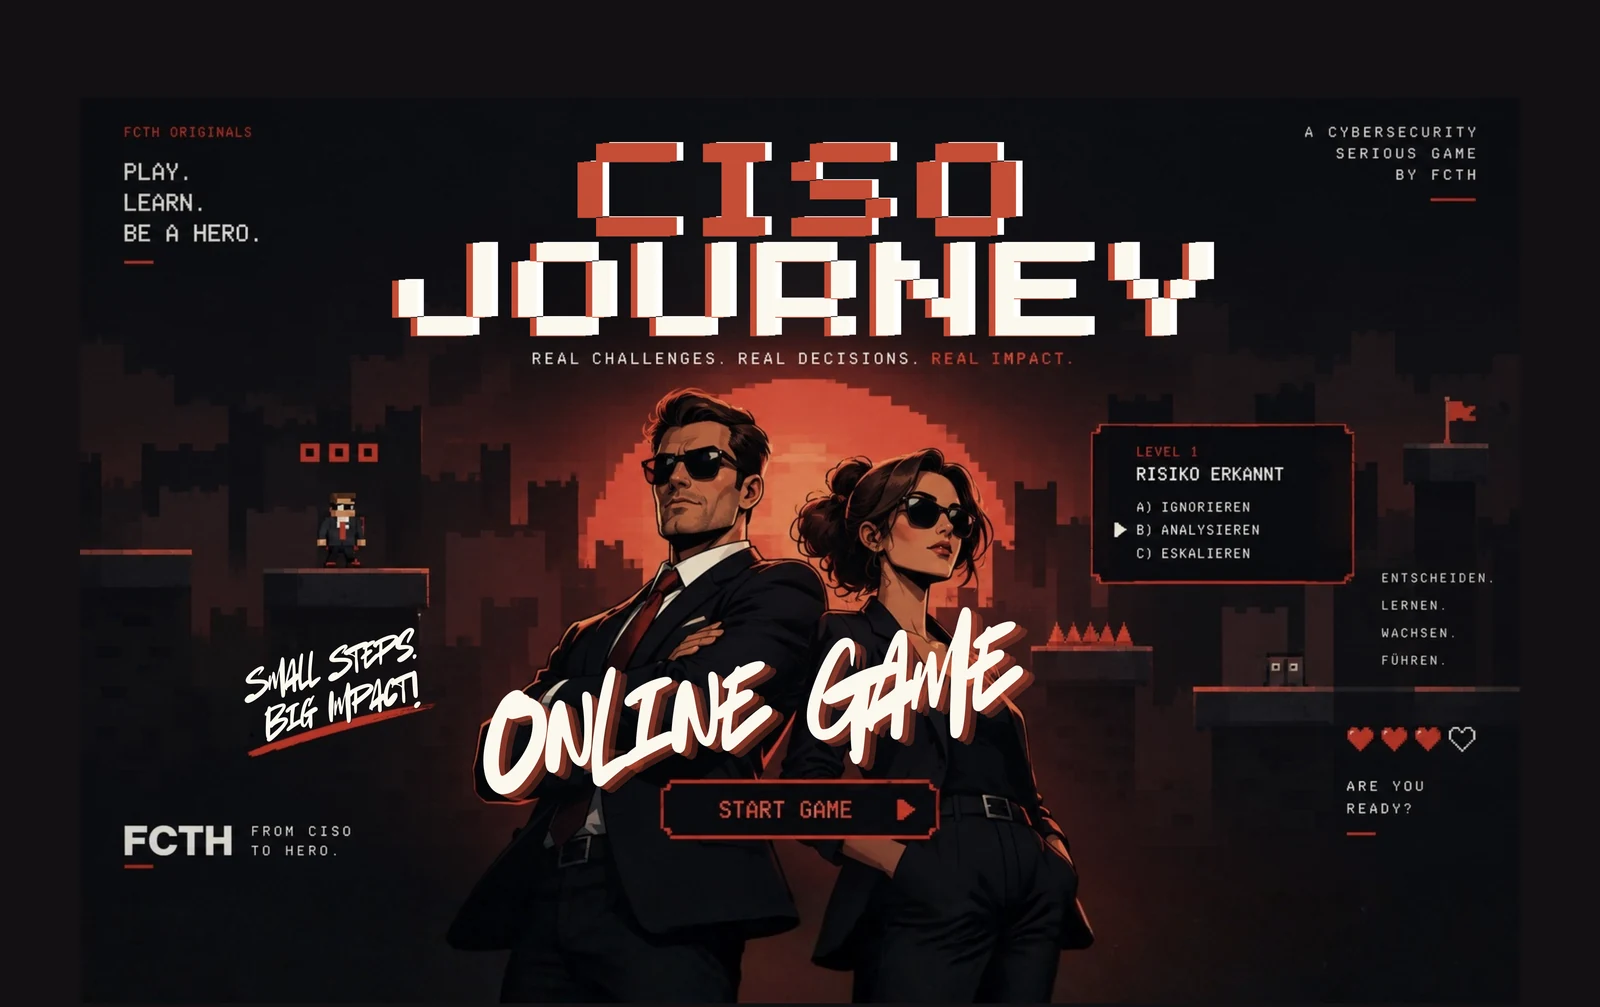
Informationssicherheit wird glaubwürdig, wenn aus Konzepten belastbare Ergebnisse werden. Ein Blick auf unsere Arbeit seit Gründung 2016.
Wir sind Teil von Verbänden, Initiativen und Netzwerken, die Informationssicherheit mitgestalten. Austausch, Zusammenarbeit und neue Perspektiven gehören für uns dazu.


Keine anonyme Security-Maschinerie. Menschen, die zuhören, diskutieren, challengen und Verantwortung übernehmen – beim Kunden genauso wie untereinander.
From CISO to Hero (FCTH) ist der auf Informationssicherheit spezialisierte Bereich der wescaleIT AG aus Ulm. Hier beantworten wir zentrale Fragen so, dass du sie auch ohne Marketingkontext einordnen kannst.
Eine ISO 27001 Zertifizierung hat keinen allgemeingültigen Festpreis. Die Kosten hängen vor allem vom Geltungsbereich des ISMS, der Größe und Komplexität der Organisation, der Zahl der Standorte, dem Reifegrad, dem internen Umsetzungsaufwand und dem Auditaufwand der unabhängigen Zertifizierungsstelle ab. Beratung, interne Arbeitszeit, notwendige technische oder organisatorische Maßnahmen und die eigentliche Zertifizierung sollten getrennt betrachtet werden.
Kostenfaktoren eines ISMS verstehen ↗ISO 27001 Beratung ansehen ↗
Die Einführung eines ISMS hat keine seriöse Standarddauer. Entscheidend sind Scope, Ausgangsreife, verfügbare interne Kapazität, Geschwindigkeit von Entscheidungen, notwendige technische und organisatorische Maßnahmen sowie das Ziel, zum Beispiel ein belastbares Managementsystem oder zusätzlich eine ISO 27001 Zertifizierung. Ein vorhandenes, gut geführtes Sicherheitsmanagement verkürzt den Weg deutlich gegenüber einem Start ohne klare Prozesse und Verantwortlichkeiten.
ISO/IEC 27001 definiert international anerkannte Anforderungen an ein Informationssicherheitsmanagementsystem, während der BSI IT Grundschutz eine deutlich konkretere Methodik des Bundesamts für Sicherheit in der Informationstechnik für Aufbau, Modellierung, Risikoanalyse und Absicherung bereitstellt. Beide Ansätze können zu einem systematischen ISMS führen, unterscheiden sich aber in Methodik, Detailtiefe und Nachweislogik.
Ob ein interner oder externer CISO sinnvoll ist, hängt von Risikolage, Regulierung, Organisationsgröße, Komplexität, vorhandener Expertise und benötigter Kapazität ab. Ein interner CISO ist eng in Organisation und Entscheidungswege eingebunden. Ein externer CISO oder CISO as a Service kann spezialisiertes Know how und flexible Kapazität bereitstellen. In der Praxis kann auch ein hybrides Modell sinnvoll sein, wenn Verantwortung und Mandat eindeutig geregelt sind.
30 Minuten. Kein Pitchdeck. Wir verstehen die Situation und sagen dir, ob und wie wir helfen können.
Anfrage starten